ffwd
consulting
COMPLIANCE INTEGRATA
Un unico sistema per governare tutti i tuoi obblighi di conformità
Un unico impianto di regole, ruoli e punti di controllo per presidiare gli obblighi dell’azienda e le responsabilità di chi le amministra. Team multidisciplinari con competenze tecniche, organizzative e legali, coordinati da un unico referente dedicato
ffwd
consulting
PMI: le aziende con un problema in più
Gli obblighi di conformità si moltiplicano, richiedono competenze diverse allo stesso tempo, possono comportare sanzioni per l’azienda e conseguenze dirette per gli amministratori, si estendono a fornitori e partner. I requisiti da governare sono molti e mai stabiliti una volta per tutte. Serve un sistema di compliance fondato su un metodo, capace di reggere ai cambiamenti e alla complessità per tutelare azienda e amministratori: dalla governance alla cybersicurezza, dalla tutela del know-how aziendale ai requisiti ESG.
In questo contesto, FFWD Srl è una società specializzata in compliance aziendale che supporta le PMI nella gestione strategica degli adempimenti normativi, trasformando la compliance in una leva di protezione del patrimonio aziendale e in un fattore di crescita e competitività.
A tal fine, FFWD mette a disposizione della tua azienda team multidisciplinari composti da esperti tecnici (ad esempio informatici, specialisti in salute e sicurezza sul lavoro, normativa ambientale), legali e organizzativi, coordinati da un unico referente dedicato.
Il RISK RADAR
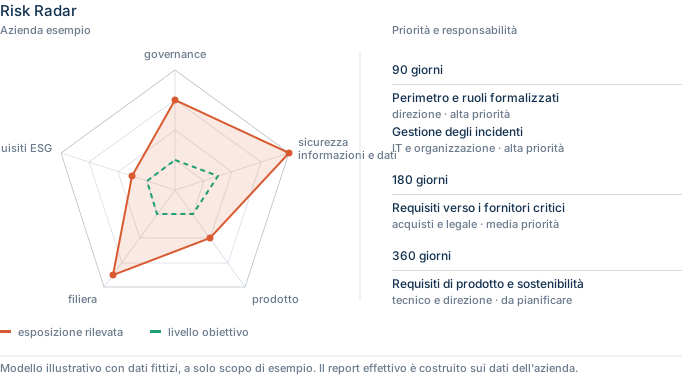
Il Risk Radar è il servizio con cui noi aiutiamo imprese ed amministratori ad individuare i rischi che devono essere governati e chi deve fare cosa nei prossimi 90, 180, 360 giorni, tenendo insieme ambiti che di solito vengono trattati separatamente: governance, sicurezza delle informazioni e dati, prodotto, filiera e sostenibilità.
Il perimetro dei rischi è condiviso con l’azienda e gli amministratori e definito su misura, perché due imprese dello stesso settore hanno sempre caratteristiche diverse, per esempio, per appartenenza di gruppo, per la posizione occupata in una filiera di committenza, per le tecnologie utilizzate
Aree di intervento
I nostri servizi nascono da una visione integrata della compliance aziendale: sicurezza, dati, intelligenza artificiale, prodotto, filiera non sono ambiti separati, bensì tante facce del medesimo originario obbligo di governo, che presuppone, da parte degli amministratori, la piena consapevolezza dei requisiti da rispettare, cogenti o volontari. Per questo costruiamo un unico impianto di regole, ruoli, responsabilità e controlli, calato di volta in volta sulle specificità dell’azienda, partendo dalle norme applicabili, dei requisiti di filiera e da ogni altro aspetto particolare che emerga dalla nostra analisi, con il grado di profondità e di priorità che ciascuno merita

Compliance
I presidio della governance: modelli ex D L.gs. 231, sistemi di gestione della compliance conformi a ISO 37301, risk management secondo le norme ISO più adatte alle esigenze dell’azienda, con flussi informativi e di reportistica verso gli organi di controllo.
CyberSicurezza, dati e prodotti digitali
La compliance applicata al digitale: dai processi al prodotto (per es. GPDR, NIS 2, DORA, CRA, Ai Act, MiCA, Data Act, ISO 27001, ISO 42001)
Fornitori e Filiere
Governo dei fornitori, conformità verso i committenti. La tua azienda quasi sempre si trova in una di queste due posizioni, se non in entrambe
ESG
La sostenibilità come requisito di mercato. Percorsi verso la maturità ESG, supportati da evidenze e scoring
Il nuovo fronte del rischio: la tua Supply Chain
La catena dei fornitori rischia di essere il presidio più debole delle imprese. Il questionario compilato una volta all’anno non basta e serve un percorso strutturato:mappare le dipendenze rilevanti, definire e contrattualizzare i requisiti chiave, verificarne il rispetto, correggere le non conformità.
Certificazioni
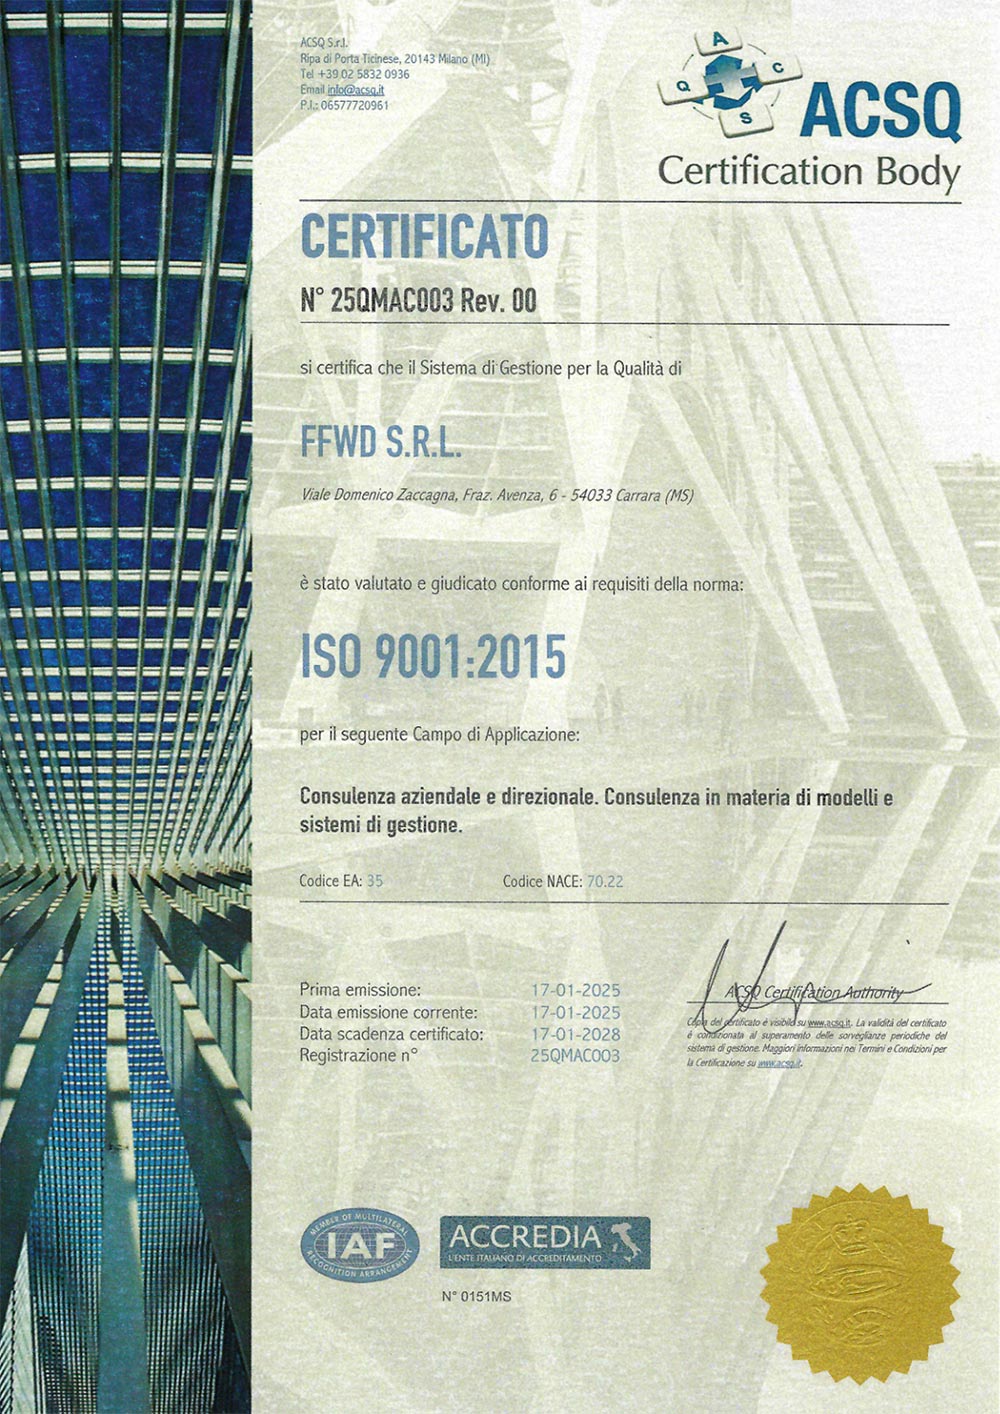
Le nostre certificazioni garantiscono il nostro impegno offrendo ai nostri clienti standard elevati e affidabili.

ISO 9001:2015

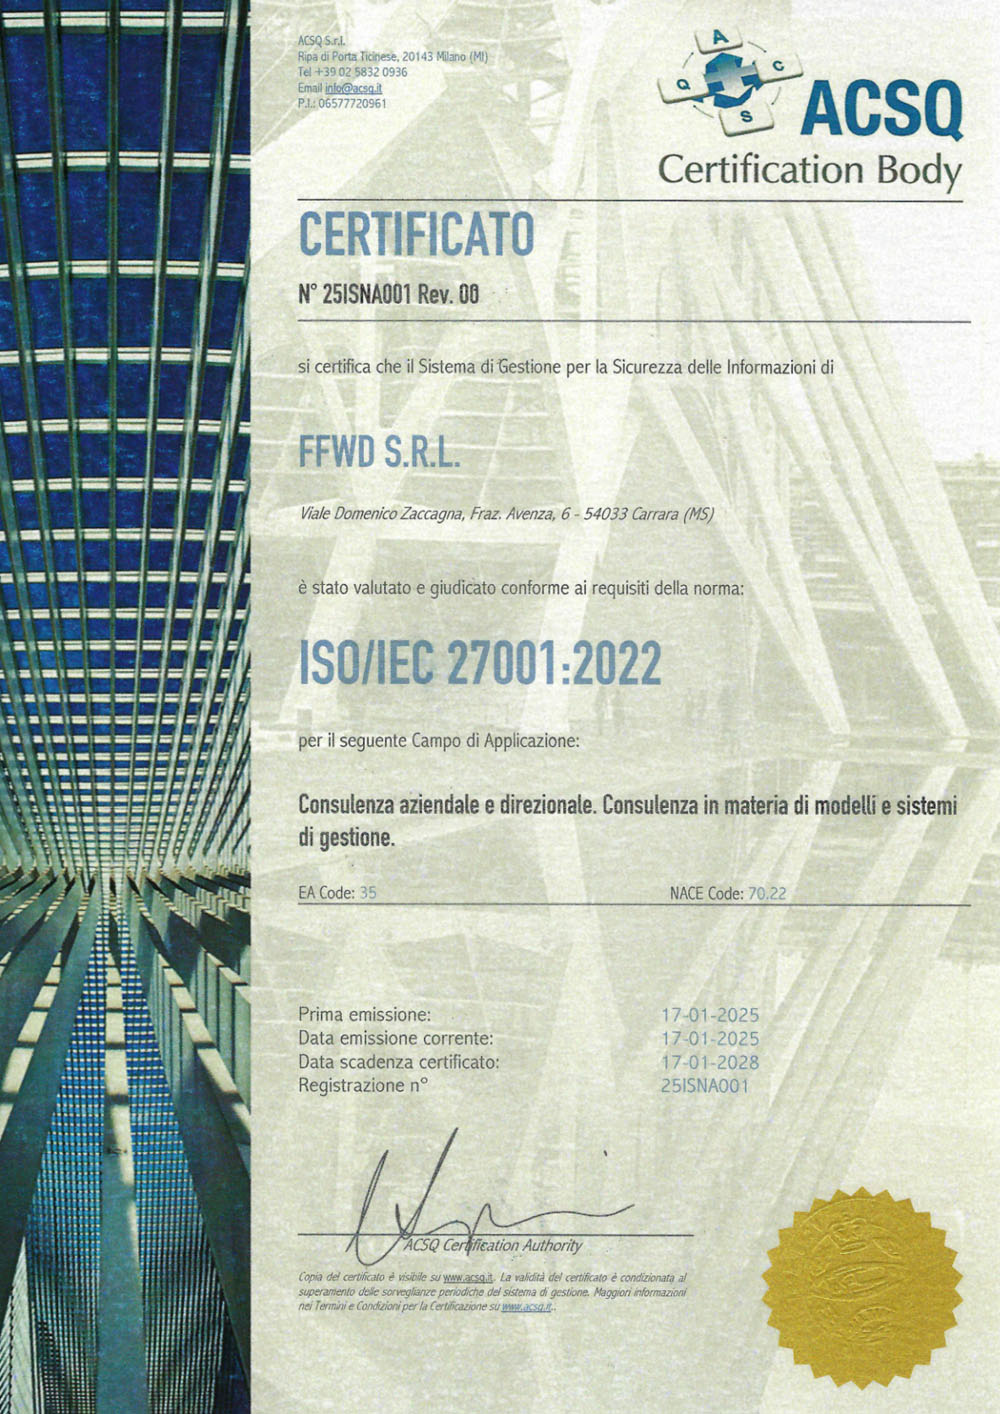
ISO 27001:2022
Leggi la nostra politica integrata.
Formazione
Ambiti formativi
La formazione è una delle azioni fondamentali per rendere efficaci i presidi dei rischi aziendali: le policy, i modelli organizzativi e le procedure funzionano davvero soltanto se le persone a cui sono assegnati compiti e responsabilità sanno cosa devono fare. Progettiamo percorsi su misura, calibrati su ruoli e responsabilità di ciascuno, sul settore e sui rischi effettivi dell’azienda, nei seguenti ambiti:
Compliance e materie ESG
Responsabilità degli amministratori, Modelli 231, sistemi di gestione e sostenibilità (per esempio, ISO 37301, ISO 9001, ISO 14001, ISO 45001)
Compliance cybersicurezza, dati e prodotti digitali
Sicurezza dei dati, gestione degli incidenti e delle crisi, AI, tutela del know-how aziendale, requisiti dei prodotti digitali (per es. GDPR, NIS2, ISO 27001, AI Act e ISO 42001, CRA). Simulazioni di crisi e tabletop exercise.
Compliance della catena di fornitura
Come qualificare i fornitori, quali requisiti esigere e contrattualizzare e come verificarli. Rivolto alle funzioni di approvvigionamento, con esercitazioni pratiche.
Destinatari

Management e soggetti apicali

Personale operativo e collaboratori
Modalità di erogazione
La formazione può essere erogata in presenza, online o in modalità blended, con test di apprendimento, attestati e report per dimostrare l’adempimento formativo in caso di verifiche da parte di terzi. Ove ne ricorrano le condizioni, i percorsi possono essere progettati insieme ad agenzie formative accreditate, così da potere accedere ai fondi per la formazione finanziata.
Obiettivo della formazione è sviluppare capacità di presidio: comprendere i rischi, riconoscere le responsabilità e tradurle in comportamenti corretti nella quotidianità operativa.
METODO
La nostra forza è un approccio integrato che unisce competenze tecniche, organizzative e legali in team multidisciplinari coordinati da un unico referente. Questo ci permette di governare la compliance in modo sistematico e dimostrabile in caso di verifiche, audit e ispezioni, evitando interventi frammentati, magari pagati anche più volte, ragionando con la logica a silos, e restituendo al management una visione coerente dei rischi e delle responsabilità